El hackeo a Binance del 29 de octubre de 2026 fue un ataque que afectó unos USD 6.340 millones en activos digitales, según la propia empresa. Elliptic y TRM Labs, dos firmas de análisis blockchain, lo registran como el mayor robo en la historia cripto; según Elliptic, es más de cuatro veces el robo a Bybit de febrero de 2025.
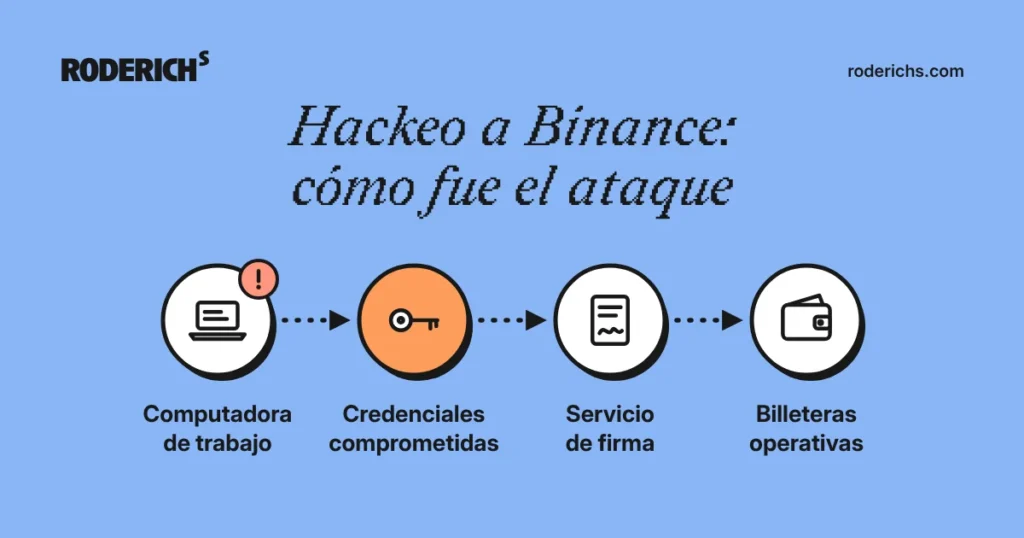
En su informe inicial del 3 de noviembre, Binance describe una campaña de varias etapas que permitió acceder al sistema de firma de sus billeteras operativas. Acá lo ordenamos en una línea de tiempo, explicamos dos conceptos que hacen falta para entenderlo y cerramos con lo que sirve revisar, como persona y como empresa.
Las cifras siguientes corresponden a los reportes citados y a sus respectivas fechas de corte; no son un balance en tiempo real.
Las estimaciones de Binance, TRM Labs y Elliptic difieren. Se presentan por separado para no mezclar montos ni fechas de corte. Los fondos congelados o interceptados tampoco deben confundirse con fondos ya devueltos.
La reconstrucción de los accesos internos que sigue corresponde al informe inicial de Binance; no es una auditoría independiente.
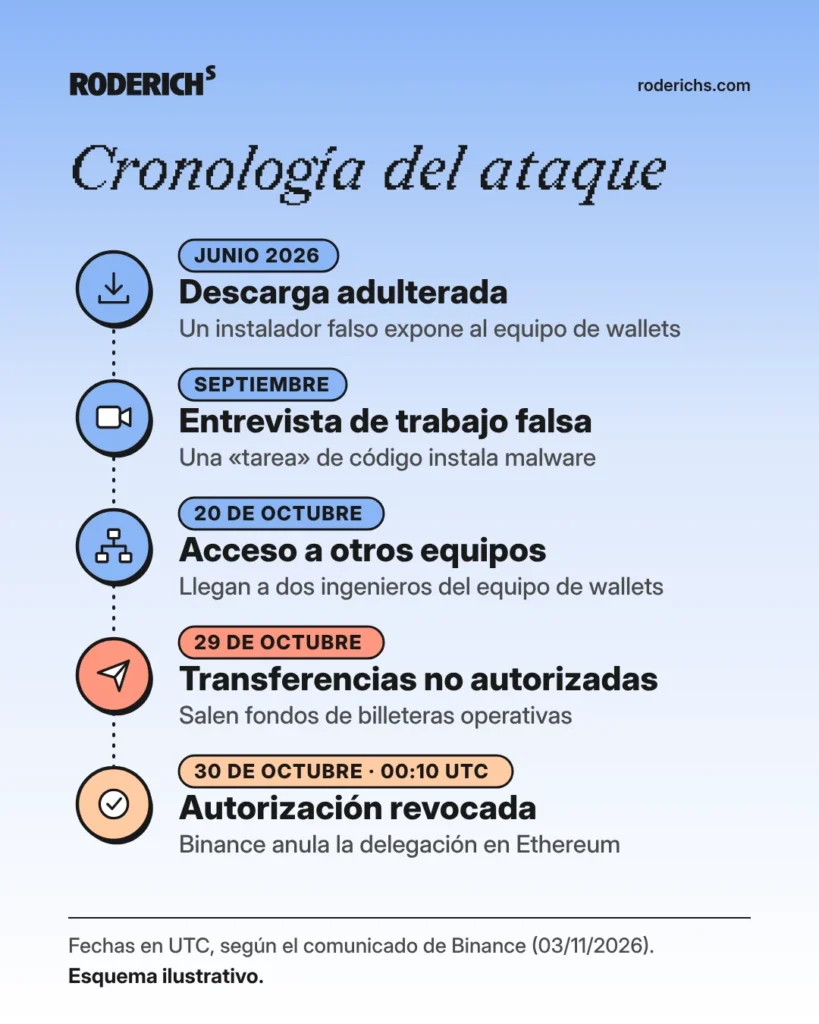
Un ingeniero del equipo de operaciones de wallets buscó en un buscador una herramienta de IA para programar y descargó una instalación adulterada de Homebrew, un instalador de software muy usado en Mac. El equipo de seguridad detectó la anomalía, reemplazó la computadora y cambió las credenciales. Pero el atacante ya sabía qué rol tenía ese ingeniero y quiénes eran sus colegas.
Durante 2026. Binance detectó y frenó 57 casos sospechosos vinculados a Corea del Norte: entrevistas de trabajo falsas, software malicioso disfrazado de herramientas conocidas, extensiones de navegador comprometidas y aplicaciones de videollamada falsas.
Otro ingeniero recibió un contacto en una plataforma de empleo legítima, de alguien que se presentó como director de proyecto. Su perfil mencionaba su experiencia en Binance. En la primera entrevista, por video, una supuesta persona de recursos humanos le mostró redes sociales con fotos y videos personales para generar confianza. La segunda fue en una app de chat, con un supuesto CEO de una empresa que no existía. Al final le pidieron una «tarea»: descargar un repositorio de código en su computadora del trabajo.
Ese código ejecutó un malware durante la instalación. Según el relato de la empresa, las herramientas de seguridad no lo detectaron. Reemplazó un componente de una herramienta de desarrollo por una versión maliciosa, se comunicó con un servidor del atacante y borró sus rastros.
Desde esa computadora, el atacante usó una herramienta interna de IA para tomar control de las computadoras de dos ingenieros del equipo de wallets. En una encontró un token con permiso para desplegar contenedores, es decir, para poner en marcha software dentro de la infraestructura de la empresa.
Según la reconstrucción aportada, el atacante usó las credenciales robadas, desplegó un contenedor y ejecutó un script. Con eso tuvo acceso a un servicio interno de firma de wallets y pudo ordenar transacciones por fuera del proceso normal de retiros.
Todos los horarios de la siguiente secuencia están expresados en UTC.
Cuando tenés saldo en un exchange, ese saldo es un registro en los sistemas de la plataforma. Cuando pedís un retiro, los fondos salen de billeteras operativas compartidas, conectadas a internet para poder procesar retiros rápido: las hot wallets. El atacante no vació cuentas de usuarios una por una; usó el sistema que firma las salidas de esas billeteras. Si querés entender mejor cómo funciona un exchange, lo explicamos en Exchanges de criptomonedas.
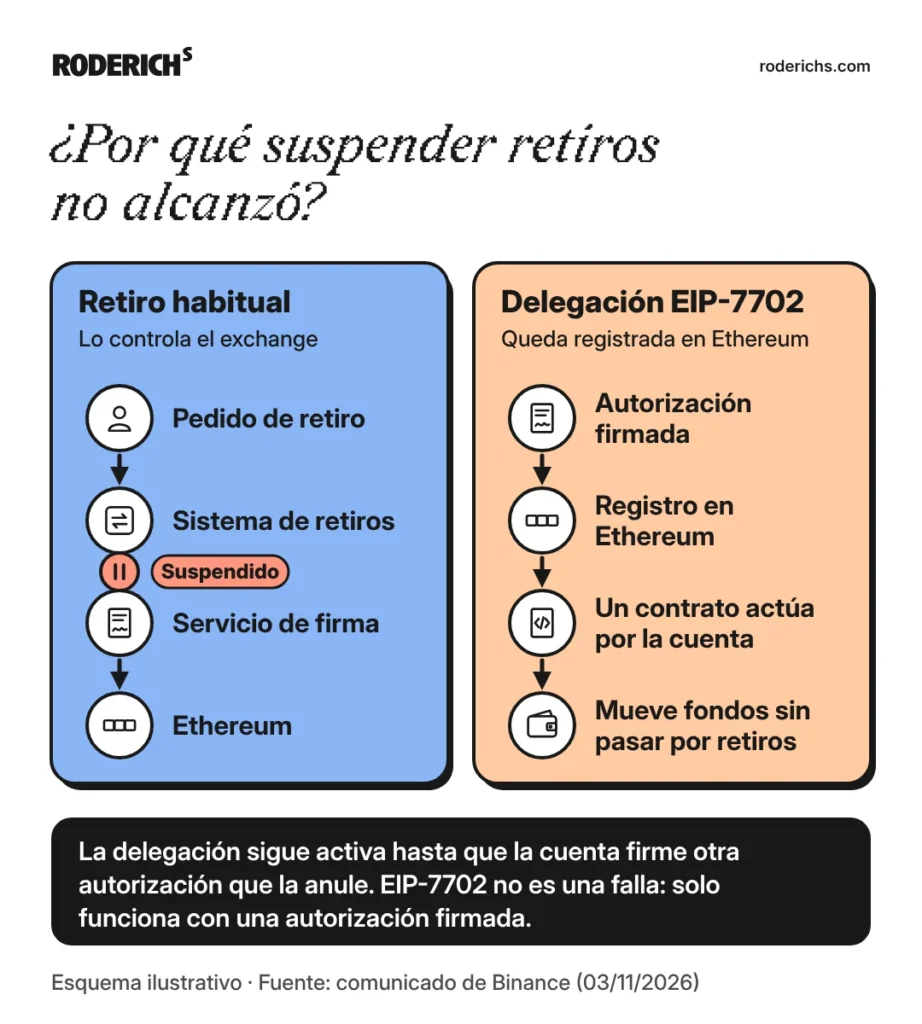
EIP-7702 permite que una cuenta de Ethereum autorice la ejecución de código de un contrato desde esa cuenta. La autorización se firma y queda registrada en la blockchain; no requiere entregar la clave privada al contrato. Podés consultar la especificación de EIP-7702.
En este incidente, el atacante aprovechó el acceso al sistema de firma para autorizar código bajo su control. Por eso, detener el sistema habitual de retiros no eliminaba por sí solo la delegación registrada en Ethereum: también era necesario anular esa autorización.
La firma multiparte o MPC distribuye la generación de firmas entre varias partes. Su uso no significa, por sí mismo, que una autorización sea imposible de revocar. La respuesta depende de la implementación y de los controles operativos de cada plataforma.
Al 3 de noviembre, Binance informó que reconstruyó el sistema de wallets afectado en un entorno nuevo, reconstruyó la herramienta interna de IA y sus controles de acceso, reemplazó los equipos afectados, dio de baja credenciales y tokens, escaneó todas las computadoras de empleados y reforzó la detección de anomalías. Trabaja con fuerzas de seguridad y firmas de análisis blockchain para rastrear y congelar activos. Anunció una revisión independiente de ciberseguridad, más inversión en seguridad con IA y un fondo de investigación en seguridad.
Según la información del FBI que cita Binance, el responsable es Corea del Norte. TRM Labs y Chainalysis lo vinculan con el grupo TraderTraitor.
El ataque fue contra una empresa, pero las técnicas que usó son las mismas que llegan a cualquier persona:
Para reconocer otros intentos, armamos Cómo reconocer una estafa cripto y Red Flags en cripto. Qué implica que una plataforma custodie tus activos, y qué cambia si los custodiás vos, lo explicamos en Custodia de Bitcoin. Cada opción tiene sus responsabilidades; la decisión es de cada persona.
El caso también sirve para revisar los accesos y los procedimientos internos:
Este contenido es educativo y no constituye asesoramiento financiero. Nunca compartas tu frase semilla.

 Usuarios